
IntraGuardian2+
IntraGuardian2+は
「内部セキュリティ対策」アプライアンスです!
製品概要
社内ネットワークへの不正接続防止に特化した
単機能アプライアンス
IntraGuardian2+の特長
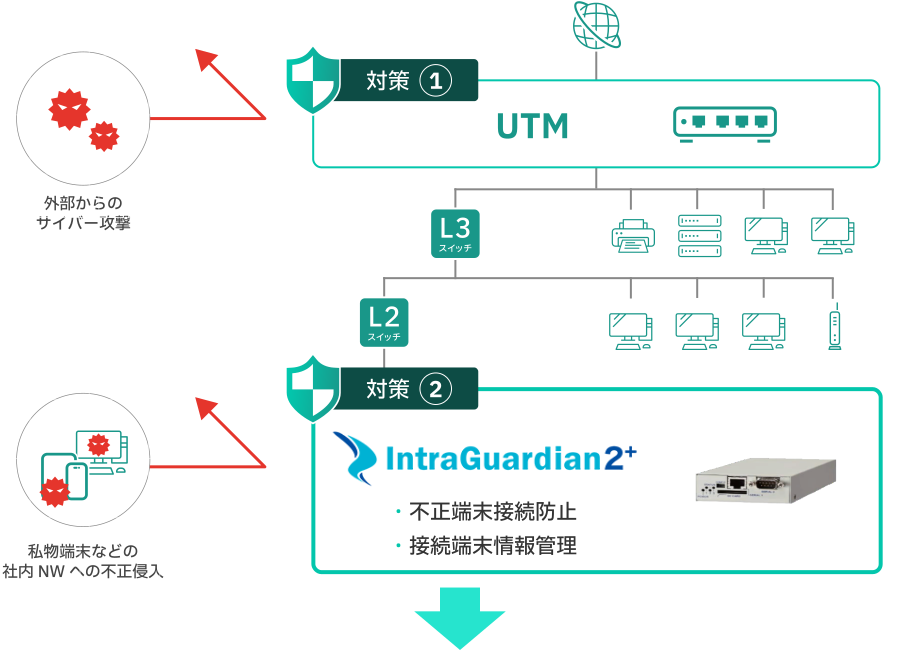
- ネットワーク内全ての端末をシンプルに可視化
- 社内のネットワーク機器の簡易的な管理が可能です
- 持込み端末のネットワーク参加許可・不許可をシンプル操作で制御
- 個人端末の社内ネットワーク接続防止が可能です
- メール通知機能で状態確認
- 新たな端末検知で管理者へメール通知が可能です
基本動作
社内ネットワークへの不正接続防止に特化した単機能アプライアンス
持込みPC、タブレット等の不正接続を徹底排除!
検知機能
ネットワーク内全ての端末を可視化し、社内ネットワーク機器の管理が可能
「IntraGuardian2+」は社内ネットワークへ接続されている全PCの通信(ARPパケット)を監視しています。したがって事前に登録されていない(接続許可を与えられていない)PCが社内ネットワークに接続されると、これを即座に検知することができます。
排除機能
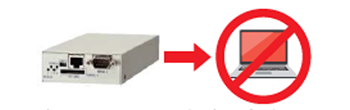
許可されていない端末は自動でネットワークから排除
「IntraGuardian2+」の排除機能を有効にしておくことで、たとえ管理者が不在の場合であっても管理者に代わって「IntraGuardian2+」が自動的に不正接続PCを社内ネットワークから排除します。
- 未登録機器に対し妨害パケットを送出
-
- ARPパケットによる排除
- 同一IPソースパケットによる排除
通知機能
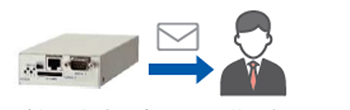
新たな端末の検知時には管理者へ即メール通知
不正接続PCを検知すると自動的に管理者へ向けて警告メールを送信します。これにより管理者はいち早く不正接続PCの存在を把握することができ、社内システムの情報セキュリティ対策に絶大な効果が期待できます。
セールスポイント
IntraGuardian2+のセールスポイントは 『手軽さ』と『運用のしやすさ』です!
- ネットワーク管理者やシステム管理者が不在の事業所、ITリテラシーが低い事業所でも非常に簡単なオペレーションでご利用頂けます
- UTMやエンドポイントにて対外部セキュリティ対策を実施済みの法人様に対しても「社内部セキュリティ対策の、はじめの一歩」として広くアドオン提案が可能です
- L2スイッチングHUBに接続でご利用頂けるので仮に故障があってもNWに影響を及ぼしません
- コスト面(導入価格・導入後の人的コスト)で高パフォーマンス商材です
スタンダードモデル
1台で40,000MACの登録が可能
1台で1セグメントの監視
8VLANモデル
1台で8VLAN迄対応
40,000MAC/VLANの登録が可能
24VLANモデル
1台で24VLAN迄対応
40,000MAC/VLANの登録が可能
SKYSEA Client View 連携の場合は、1システムあたり40,000MACアドレスの登録が上限となります。
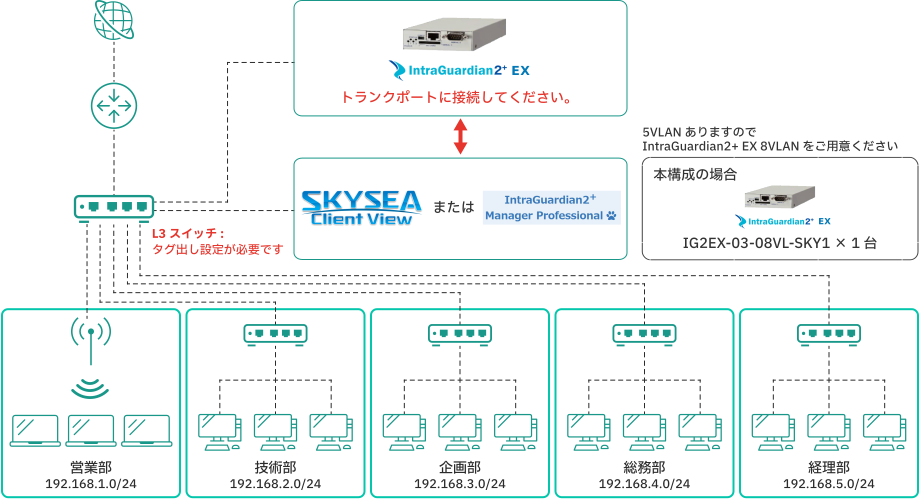
VLANモデルについては監視対象のVLANの他に管理用VLANをご用意頂く必要がございます。
ネットワーク上の構成について
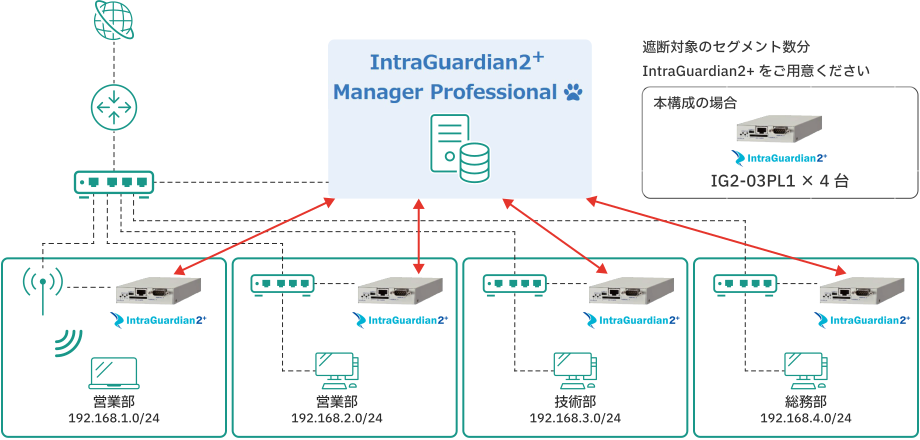
スタンダードモデル
1セグメントに非VLANモデルを1台導入します(1セグメント=1サブネット)
VLAN構成が無いシンプルなネットワークの場合
VLANモデル
必要VLAN数に合わせたVLANモデルを台導入します(VLAN数<8or24VLANモデル)
VLANネットワーク構成の場合
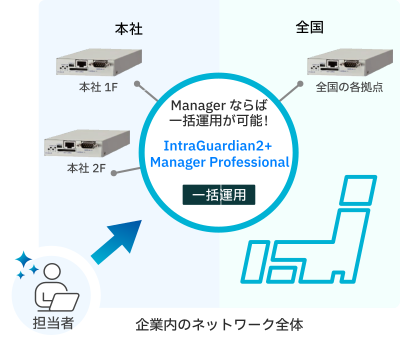
Manager Professional
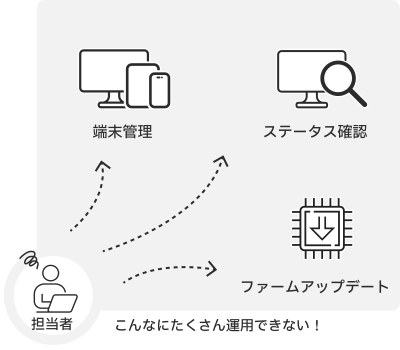
IntraGuardian2+は単体で動作可能という特徴をもっておりますが大規模なネットワークで複数台のIntraGuardian2+を一括管理していただくためのManagerソフトをご用意しております。
SKYSEA連携モデルはご利用いただけません
ご利用の際は別途サーバーが必要となります(クラウドタイプのご用意もございます)
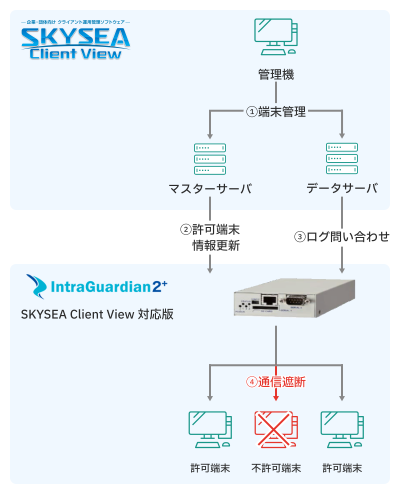
SKYSEA Client View連携イメージ
SKYSEA Client View
データーサーバ
- IntraGuardian2+から送られてくる検知情報を収集
- 管理機に対して不正端末検知ログを表示
マスターサーバ
- クライアントの資産情報を収集
- 資産情報含まれるMACアドレス情報を抽出
- IntraGuardian2+へ一斉配信
IntraGuardian2+
- SKYSEA Client View のマスターサーバから送られてきたMACアドレス情報をもとに不正端末を各セグメントで排除