
Cisco SNA
Cisco SNAとは?
ネットワーク全体を“見える化”するセキュリティ基盤
Cisco Secure Network Analytics(旧称:Stealthwatch)は、企業ネットワーク全体の通信を可視化し、隠れた脅威をいち早く検知するNDR(Network Detection and Response)ソリューションです。
ネットワーク機器から収集したフロー情報を活用し、通常とは異なる挙動をリアルタイムに検知します。
特徴

ネットワーク全体を可視化
ネットワーク機器からフロー情報を収集し、異常通信や不正アクセスを発見できます。

高度なふるまい検知(行動分析)
機械学習によるふるまい分析を実施し、マルウェア感染、偵察行為、内部不正などを検出します。
グローバル脅威インテリジェンス「Talos」による多層防御
最新の脅威情報と連携して、未知の攻撃にも対応。
何ができるのか? — 代表機能と導入効果
- 1. ふるまい検知による未知の脅威発見
- 通常のネットワーク動作を学習し、そこから逸脱した挙動を自動検出。内部脅威、マルウェア拡散、DDoS、データ漏洩の兆候などを早期に発見します。
- 2. 自動防御と他製品連携
- Cisco Identity Services Engine(ISE)と連携することで、不審端末を自動隔離し、攻撃拡大を即座に封じ込めます。
- 3. SOC運用の効率化
- アラートの優先度付け、ドリルダウン調査、ダッシュボード監視などにより、運用負荷を大幅に軽減します。
必要コンポーネント
Secure Network Analyticsマネージャ
ネットワーク全体の脅威監視・分析を統合管理する中枢コンソール。
Secure Network Analyticsフローコレクタ
ネットワーク機器からフロー情報を収集し、脅威分析の基盤データを生成する装置。
オプション
- Secure Network Analytics フローセンサー
- NetFlowが使えない環境でパケットを解析しフロー情報を生成してフローコレクタへ送信
- Cisco Secure Network Analytics Data Store
- 大量のフローデータを高速・長期間保存し、分析性能を強化する専用データ基盤。
- Cisco Telemetry Broker
- CiscoXDR等のCiscoクラウドサービスとの中継を行う装置です。
導入メリット
セキュリティ強化とビジネス継続を支える
- 1. ランサムウェア被害の“予兆”を早期把握
- ネットワーク全体の異常通信を分析し、攻撃初期段階の偵察や内部拡散を検知。重大インシデント化する前に対処できます。
- 2. ネットワーク資産の一元管理と可視化
- 誰が・何を・どこで・どのように利用しているかを把握し、セキュリティポリシーの見直しにも活用できます。
- 3. 既存ネットワークを活用し、短期間で導入可能
- NetFlow対応機器を利用するため、大幅な機器入れ替えが不要。オンプレ/クラウドどちらにも対応します。
- 4. “見える化”による攻撃対策・障害分析の効率化
- 脅威分析だけでなく、トラフィック分析による障害原因の特定や、キャパシティプランニングにも貢献します。
統合型セキュリティ基盤の構築
単なるSNA導入にとどまらず、周辺ソリューションを連携させた強固なセキュリティ基盤を構築します。
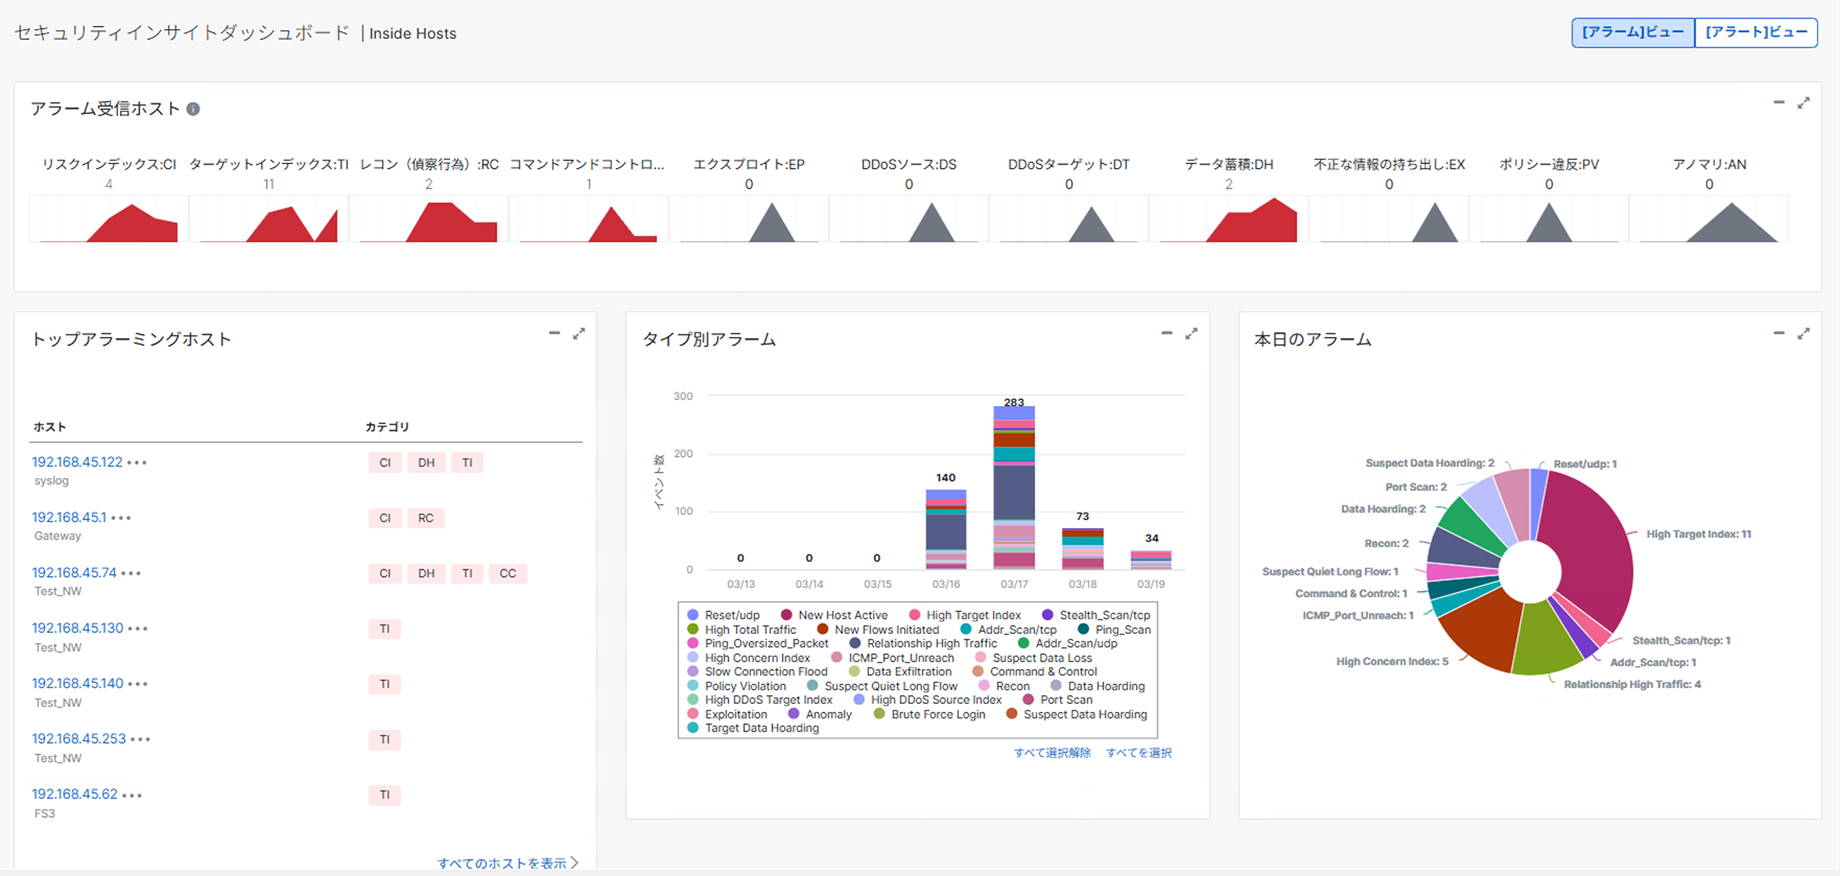
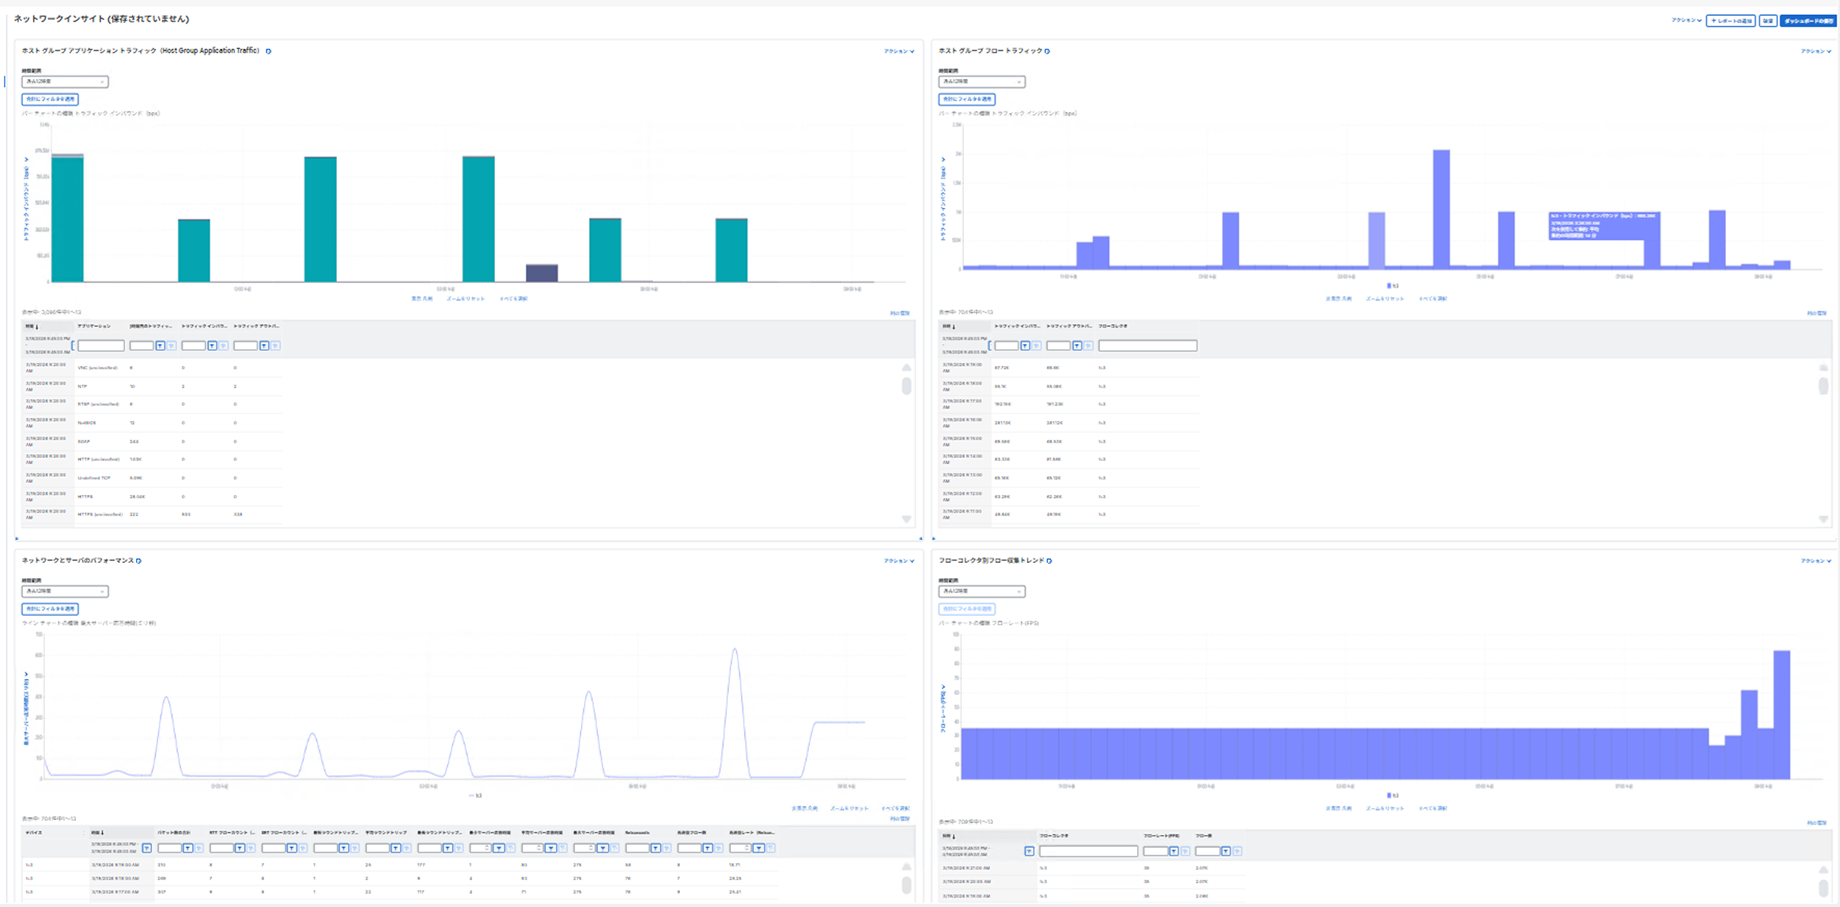
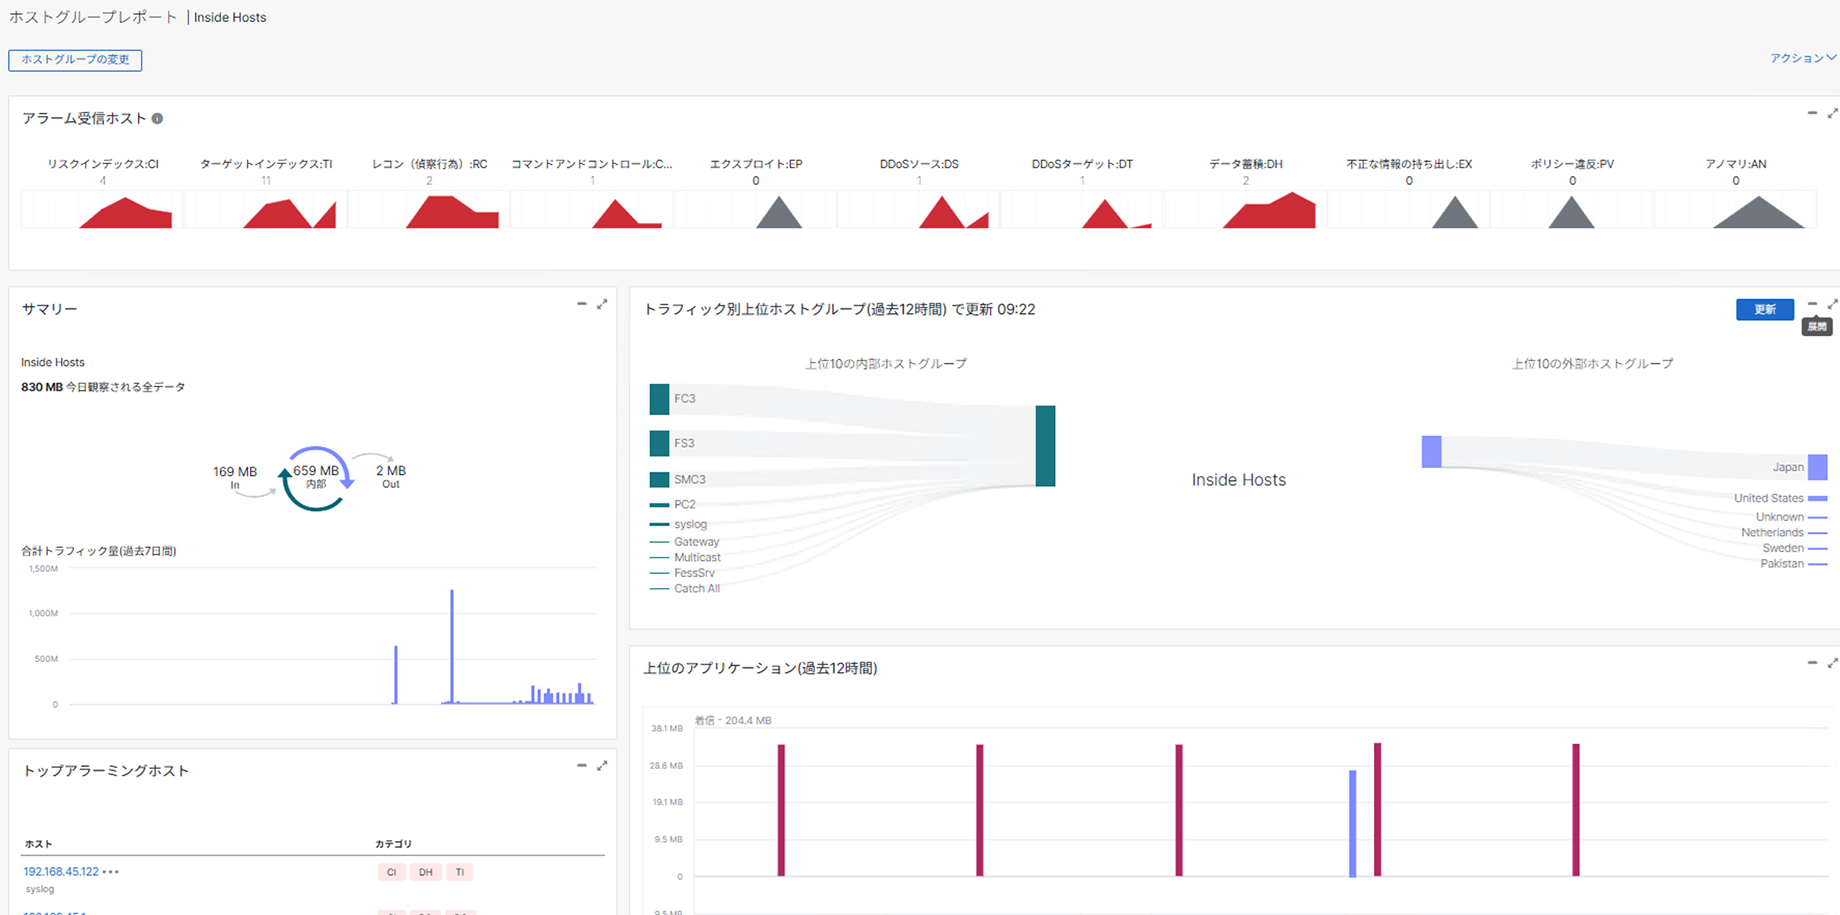
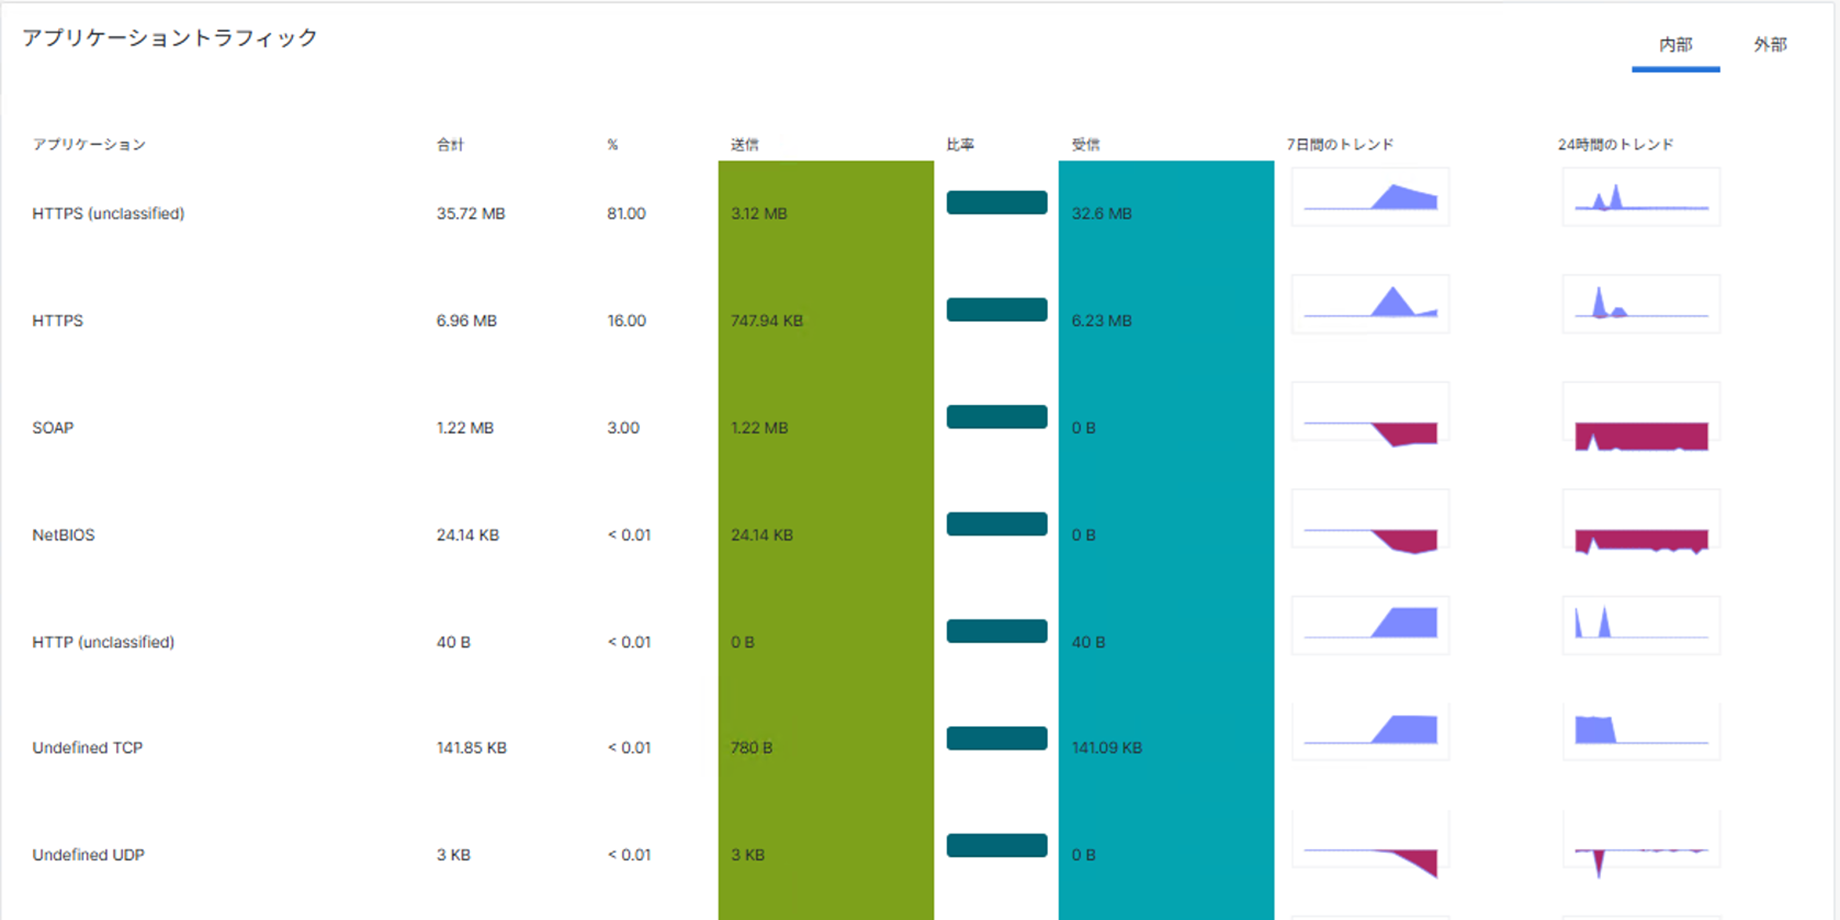
操作画面
私たちが選ばれる理由
- 1. SNAの高度な機能と動作を深く理解しているため、最適な設計・構築が可能
- 組織固有のネットワーク構造とリスク特性に合わせた、過検知を抑えつつ高精度な脅威検知を実現する設計・チューニングが可能です
- 2. ISEやXDRなど周辺製品との連携構築にも対応
- 単なるSNA導入にとどまらず、ISE(Identity Services Engine)との連携による自動隔離・アクセス制御の自動化設計が可能です。
- 3. 豊富な構築実績
-
- 製造業・金融・医療など、多様な業界で培った豊富な導入経験をもとに、Cisco SNAとISEを最適に組み合わせた高精度なセキュリティ基盤をご提供します。
- 製品をご支給いただいた場合でも、構築作業のみのご依頼に柔軟に対応いたします。